Plataforma

A operação que fecha as portas antes do ataque.

O CyberVision executa o ciclo integral de gestão de vulnerabilidades: identifica os ativos do ambiente, detecta as falhas aplicáveis, classifica cada risco pelo impacto no negócio e conduz a correção até a evidência de mitigação. A análise técnica é executada por inteligência artificial.

Interfaces

Cinco interfaces, na sequência de utilização.

O contexto é preservado entre elas: o resultado da varredura origina a fila de riscos, a fila origina o plano de correção e o plano origina o relatório executivo.

01 — Centro de comando

Situação consolidada em uma única leitura.

Índice de segurança composto a partir dos controles do NIST CSF 2.0 e dos CIS Controls v8, com os achados ponderados por severidade CVSS e criticidade do ativo. Ao lado dele, as frentes sob monitoramento, o volume de riscos que requerem ação e a ordem de prioridade determinada pela análise de inteligência artificial. Em operação regular, é a única interface que exige acompanhamento diário.

Resultado: informação de segurança apresentável à diretoria sem tradução técnica.
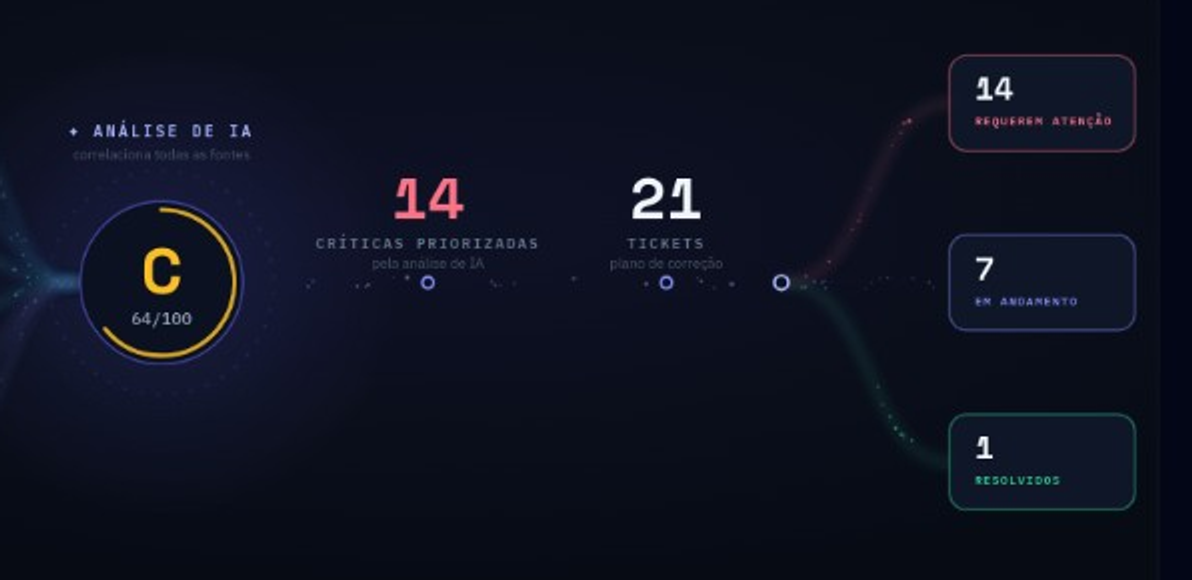
CyberVision — centro de comando
Índice de segurança D, 24 vulnerabilidades críticas priorizadas pela análise de IA e 7 tickets no plano de correção

02 — Assistente de IA

Execução de tarefas especializadas em linguagem natural.

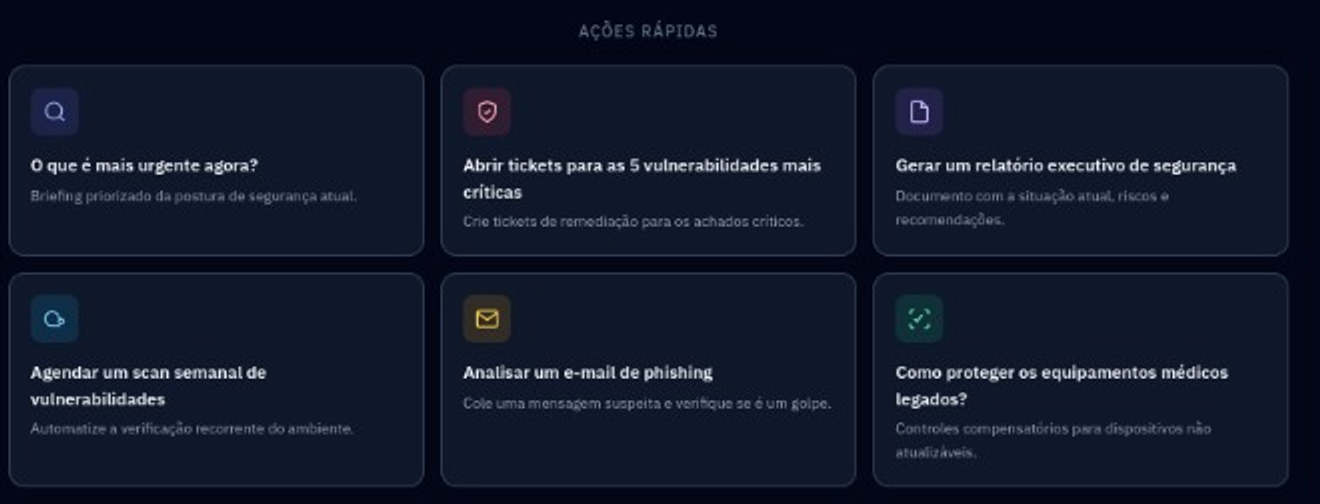
Levantamento de urgências, abertura de tickets para as vulnerabilidades de maior severidade, emissão de relatório executivo, agendamento de varreduras recorrentes e verificação de mensagens suspeitas. As operações de maior frequência permanecem disponíveis na interface inicial.

Resultado: operação de segurança sem dependência de conhecimento técnico prévio.

CyberVision — assistente de IA
Ações do assistente de IA: levantamento de urgências, abertura de tickets, relatório executivo, agendamento de varredura e verificação de phishing

03 — Varredura

Verificação executada com progresso auditável.

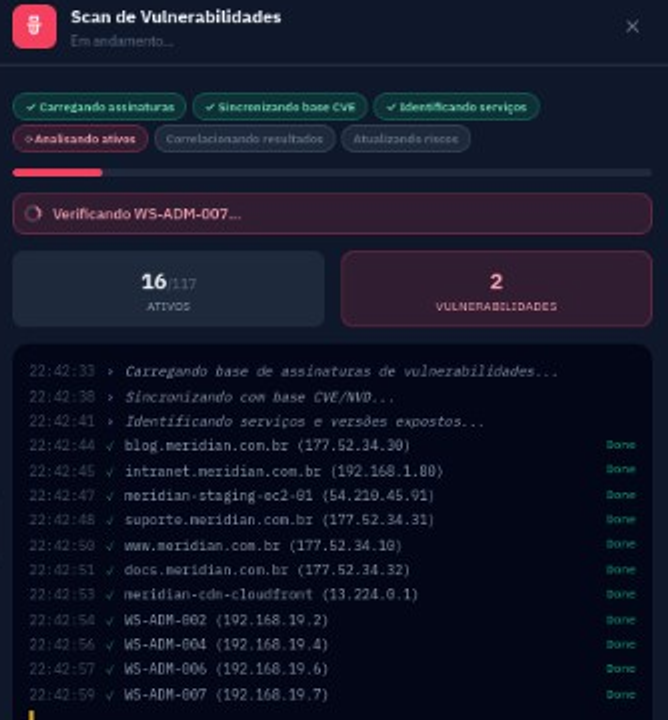
A instrução em linguagem natural é convertida em varredura pela inteligência artificial. O painel apresenta os ativos já verificados, as vulnerabilidades identificadas e o registro cronológico de cada etapa da análise.

Resultado: varredura sob demanda sem configuração de tarefa técnica.

CyberVision — varredura em execução
Painel de varredura com 16 de 117 ativos verificados, 2 vulnerabilidades encontradas e registro cronológico dos ativos analisados

04 — Gestão de riscos

Plano de correção ordenado e rastreável.

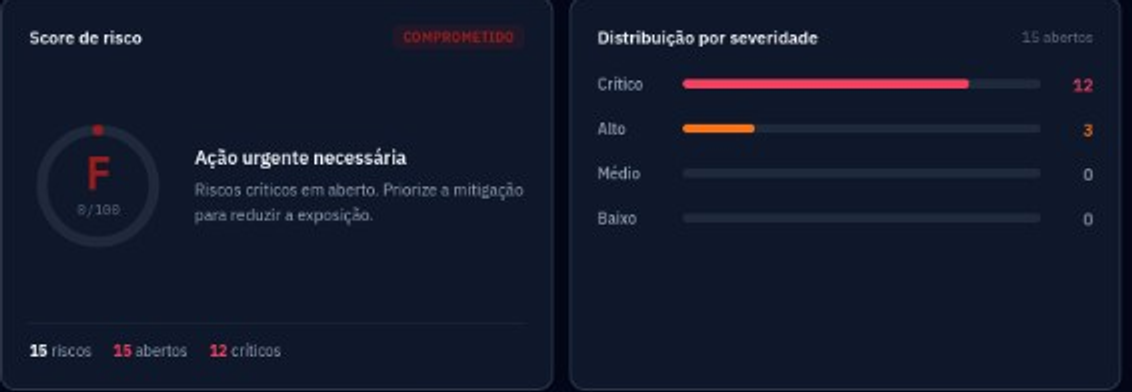
Score de risco, distribuição por severidade e matriz de impacto contra probabilidade. Cada registro apresenta o ativo, a categoria, o status e o percentual de mitigação executado, o que evidencia os itens sem progresso e o tempo decorrido.

Resultado: critério de priorização documentado e defensável perante auditoria.

CyberVision — análise de riscos
Score de risco, distribuição por severidade e matriz de impacto contra probabilidade

05 — Relatórios

Documentação emitida a partir dos dados operacionais.

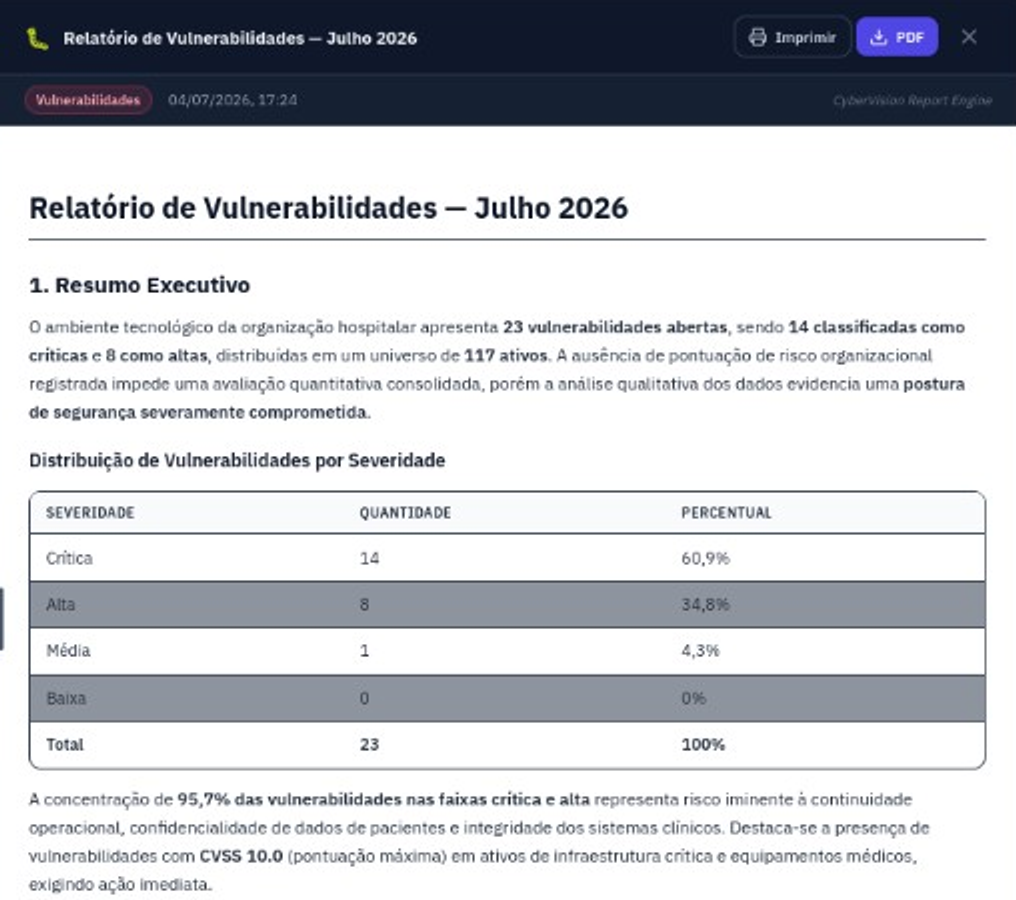
Relatório executivo, relatório de vulnerabilidades e plano de mitigação gerados a partir dos dados já consolidados, com resumo executivo, distribuição por severidade e recomendações. A exportação em PDF permite anexação direta em processos de auditoria.

Resultado: resposta a questionários de segurança sem elaboração manual.

CyberVision — relatórios
Relatório de vulnerabilidades com resumo executivo e distribuição por severidade em tabela

Cobertura

Frentes de monitoramento disponíveis.

A composição aplicável é determinada pelo plano contratado e pelo escopo registrado durante a implantação.

Rede interna

Descoberta e monitoramento contínuo de servidores, estações e dispositivos conectados à rede corporativa, com inventário dos ativos efetivamente presentes.

Rede externa

Mapeamento da superfície exposta à internet: portas acessíveis, serviços publicados e pontos de entrada visíveis a partir do exterior do perímetro.

Scanner de vulnerabilidades

Verificação contínua de falhas conhecidas nos sistemas em operação, com o identificador público correspondente e a correção aplicável a cada caso.

Emerging Threats

Boletins de segurança publicados são cruzados com o inventário e testados nos próprios ativos, com veredito de afetado ou não exposto para cada um.

Cloud Security Agent

Auditoria da configuração de recursos em nuvem: permissões concedidas além do necessário, armazenamento sem restrição de acesso e rotinas de backup desprotegidas.

DeepWeb Scanner

Identificação de credenciais e dados corporativos em circulação em fóruns e mercados de acesso restrito.

Operação

Esforço requerido da organização.

Dimensionamento realista da carga operacional imposta ao cliente em cada fase.

Implantação

Uma sessão de trinta minutos para definição de escopo e liberação dos acessos necessários. O monitoramento da superfície externa não exige instalação. O monitoramento da rede interna requer a execução de um appliance em uma máquina já existente da rede, restrito às faixas de IP autorizadas. Não há aquisição de servidor nem projeto de implantação em fases.

Operação corrente

Acompanhamento da lista de prioridades na interface inicial. A função é habitualmente exercida pelo responsável de TI já existente, sem dedicação exclusiva.

Tratamento de risco crítico

O item é elevado na fila com a instrução de correção correspondente. Na ausência de capacidade interna de execução, o plano Gerenciado disponibiliza analista da CyberSeven.

Escopo de atuação

Delimitação do que a plataforma não executa.

O registro destas fronteiras integra a proposta comercial e evita divergência de expectativa durante a operação.

Alteração de ambiente sem autorização

A plataforma identifica, classifica e instrui. A execução de mudanças no ambiente do cliente depende de aprovação formal e do escopo de automação expressamente autorizado.

Substituição da política de backup

O monitoramento de exposição não garante capacidade de recuperação. A manutenção de backups testados permanece obrigação da organização; a plataforma sinaliza quando estão desprotegidos.

Proteção de endpoint em tempo real

A plataforma não opera como antivírus na estação de trabalho. Sua atuação antecede esse estágio: a redução da superfície disponível para exploração.

Emissão de certificação

A plataforma organiza evidências e emite documentação para auditorias e questionários de clientes. A certificação é atribuição exclusiva de organismo certificador acreditado.

Descubra hoje o que um atacante já sabe.

Em uma semana, sobre a infraestrutura real da organização, o resultado é o índice de segurança e a ordem de correção definida por impacto no negócio. Sem cartão de crédito e sem compromisso: encerrada a avaliação, o relatório técnico do período permanece com a organização.