CVE-2020-1472
Netlogon Elevation of Privilege (Zerologon)
AfetadoTestado e vulnerável1 ativo confirmado
O CyberVision identifica as falhas que dão entrada a um ataque, ordena a correção por impacto no negócio e conduz a execução até o encerramento. A inteligência artificial exerce a função técnica que a maior parte das organizações não consegue contratar.
CyberVision — assistente de IA
verifique a segurança da minha empresa
Consolidando todas as frentes de monitoramento.
24
7
ÍndiceA nota sobe conforme as correções são encerradas.
o que devo corrigir primeiro?
Ordenando por impacto no negócio.
OrdenadoFila reordenada por impacto e probabilidade.
avalie os boletins de segurança desta semana
Cruzando os boletins com o seu inventário e testando cada um.
CVE-2020-1472
Netlogon Elevation of Privilege (Zerologon)
AfetadoTestado e vulnerável1 ativo confirmado
CVE-2019-19781
Citrix ADC Directory Traversal
Não expostoTestado, a falha não está presenteNenhum ativo casado
PriorizadoO que não afeta a sua operação sai da fila.
gere o relatório executivo do mês
Consolidando o período e redigindo o documento.
ExecutivoPDF
Panorama executivo — agosto/2026
Sumário executivo
Postura de segurança e evolução do índice
Riscos críticos e prazo de correção
Comparativo com o período anterior
ProntoDisponível para impressão e download.
avalie a aderência à LGPD
Medindo os controles técnicos exigidos.
DocumentadoEvidências técnicas exportadas para auditoria.
verifique o servidor de e-mails
Analisando autenticação, entrega e reputação.
Em correçãoDois ajustes de DNS abertos para execução.
qual seria o impacto de um ataque ao servidor de arquivos?
Simulando o alcance a partir desse ativo.
6sistemas parariam junto
Em correçãoIsolamento do segmento entrou na fila.
como está o andamento das correções?
Consultando os tickets do plano de correção.
76%do plano concluído
AcompanhadoResponsável pelo item vencido notificado.
estamos vulneráveis a ransomware?
Verificando os vetores mais usados nesse ataque.
Em correçãoTrês correções abertas para o vetor principal.
avalie a resiliência da empresa
Testando recuperação e continuidade.
RecomendadoTeste de restauração agendado para esta semana.
agende varredura semanal da rede externa
Criando a rotina no agendador.
Varredura externa semanalVarredura
AgendadoRelatório entregue ao final de cada execução.
gere a política de resposta a incidentes
Redigindo o documento conforme o seu ambiente.
ProcessoPDF
Política de Resposta a Incidentes
Classificação de incidentes
Acionamento e responsáveis
Contenção e erradicação
Comunicação à ANPD
ProntoDocumento disponível para revisão e assinatura.
Demonstração ilustrativa da interface do CyberVision
Reagir ou fortificar
Antivírus, firewall e monitoramento partem do mesmo princípio: o ataque vai ocorrer, resta contê-lo. A alternativa — eliminar a falha antes que exista incidente — sempre foi mais barata e mais eficaz. E sempre esbarrou no mesmo limite: corrigir exige conhecimento técnico profundo, aplicado de forma contínua, que a maior parte das organizações não consegue manter.
Detecta e bloqueia o que já está em curso. Necessária, porém sempre um passo atrás: pressupõe que a porta permaneça aberta.
Elimina a porta antes que alguém a procure. Uma correção em janela planejada, sem interrupção do atendimento e sem comunicação a clientes ou autoridades.
Uma atualização programada custa uma fração de uma operação paralisada, do especialista de emergência, da notificação à ANPD e do contrato que deixa de ser renovado.
É esse limite que a inteligência artificial remove. O CyberVision executa a fortificação: encontra a falha, define a ordem e conduz a correção.
A camada que faltava
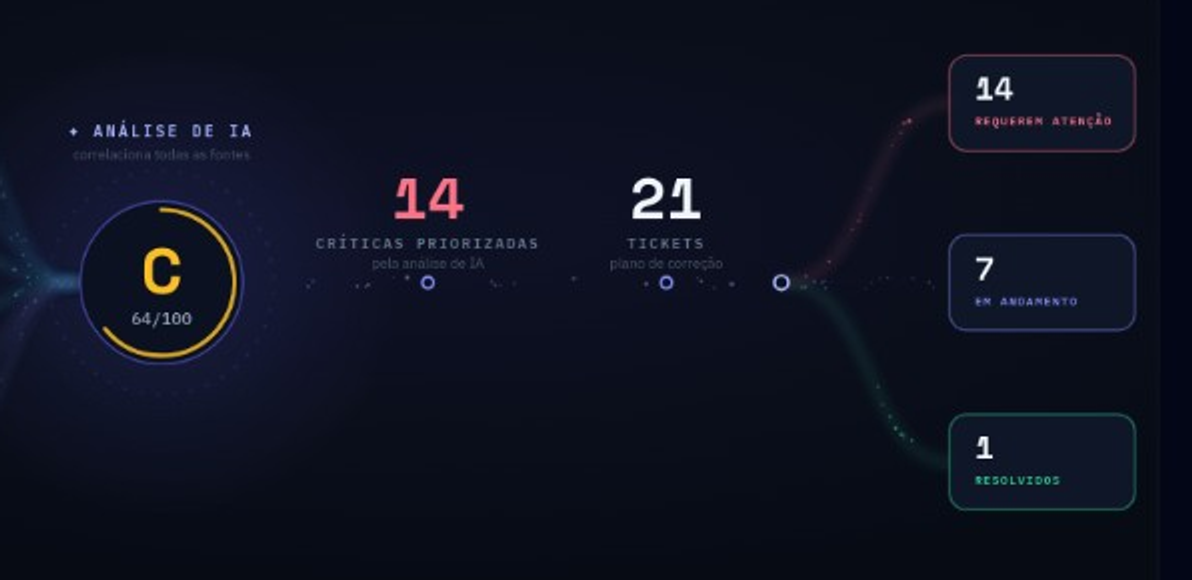
Centro de comando
Índice de A a F composto sobre as seis frentes monitoradas a partir dos controles do NIST CSF 2.0 e dos CIS Controls v8, com cada achado técnico ponderado por severidade CVSS e criticidade do ativo. Ao lado do índice, o inventário de ativos, os riscos que exigem ação imediata e a ordem de execução definida por impacto no negócio.
A posição de segurança da organização passa a ser mensurável contra referência reconhecida.
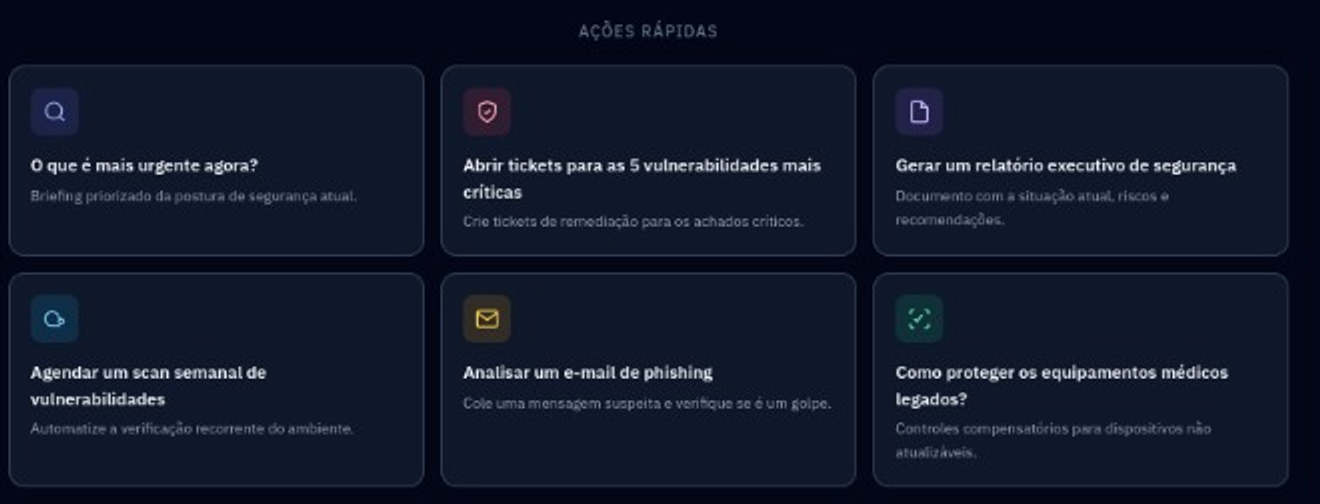
Assistente de inteligência artificial
A solicitação é escrita como se dirigida a um profissional: qual risco tratar primeiro, gerar o relatório da diretoria, avaliar uma mensagem suspeita, programar varreduras recorrentes. A plataforma executa, apresenta o resultado e abre os tickets correspondentes.
Tarefas que demandariam um consultor são executadas em minutos, sem conhecimento prévio.
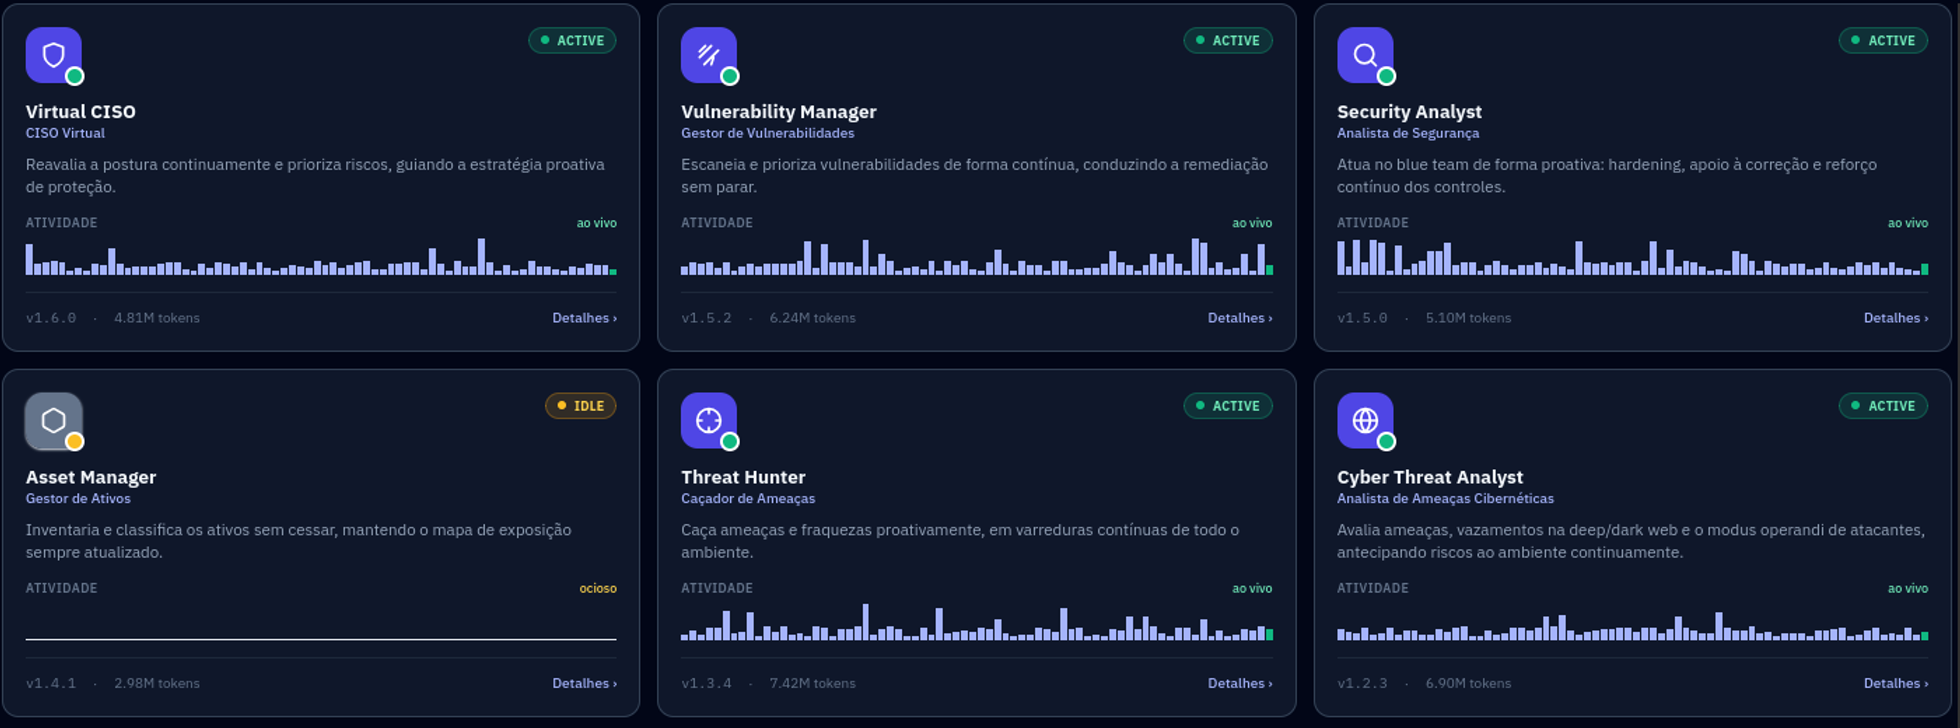
Equipe de agentes
CISO virtual, gestor de vulnerabilidades, analista de segurança, gestor de ativos, caçador de ameaças, analista de ameaças cibernéticas, analista de conformidade e coordenador de segurança. Cada agente exerce sua função ininterruptamente. É essa capacidade instalada — indisponível para organizações deste porte por contratação — que torna a correção contínua viável.
Análise permanente sobre todo o ambiente, sem intervalo entre a varredura e a leitura do resultado.
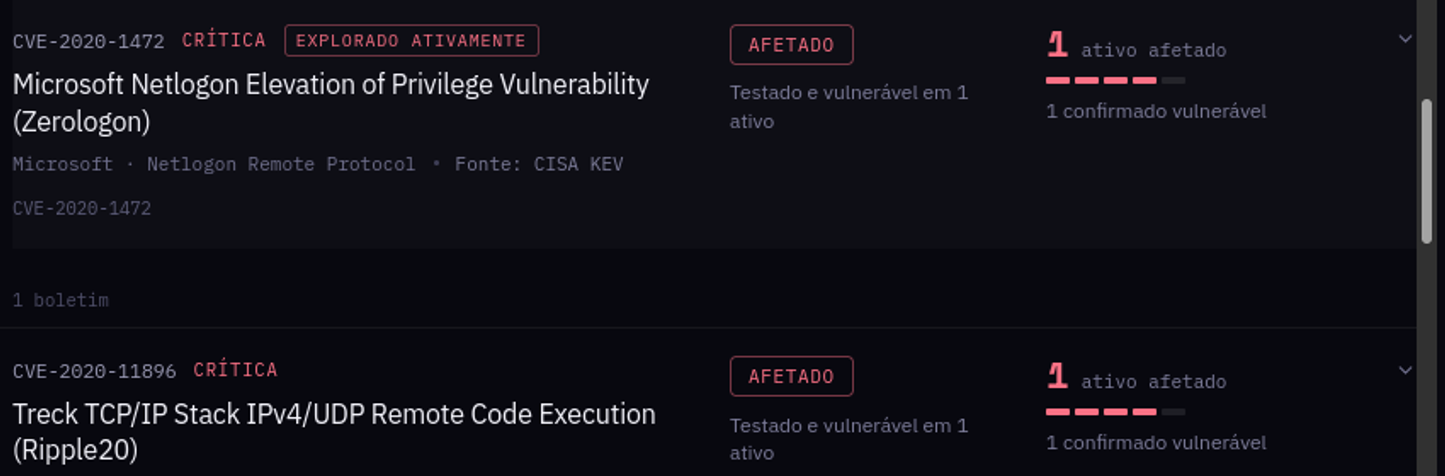
Emerging Threats
Divulgada uma falha grave, a plataforma cruza o boletim com o inventário e executa o teste disponível nos próprios ativos. O veredito é objetivo: afetado, com os ativos confirmados, ou não exposto, quando a verificação demonstra que a falha não está presente. O que não se aplica ao ambiente sai da fila.
A decisão deixa de depender de manchete e passa a depender de verificação.
Governança
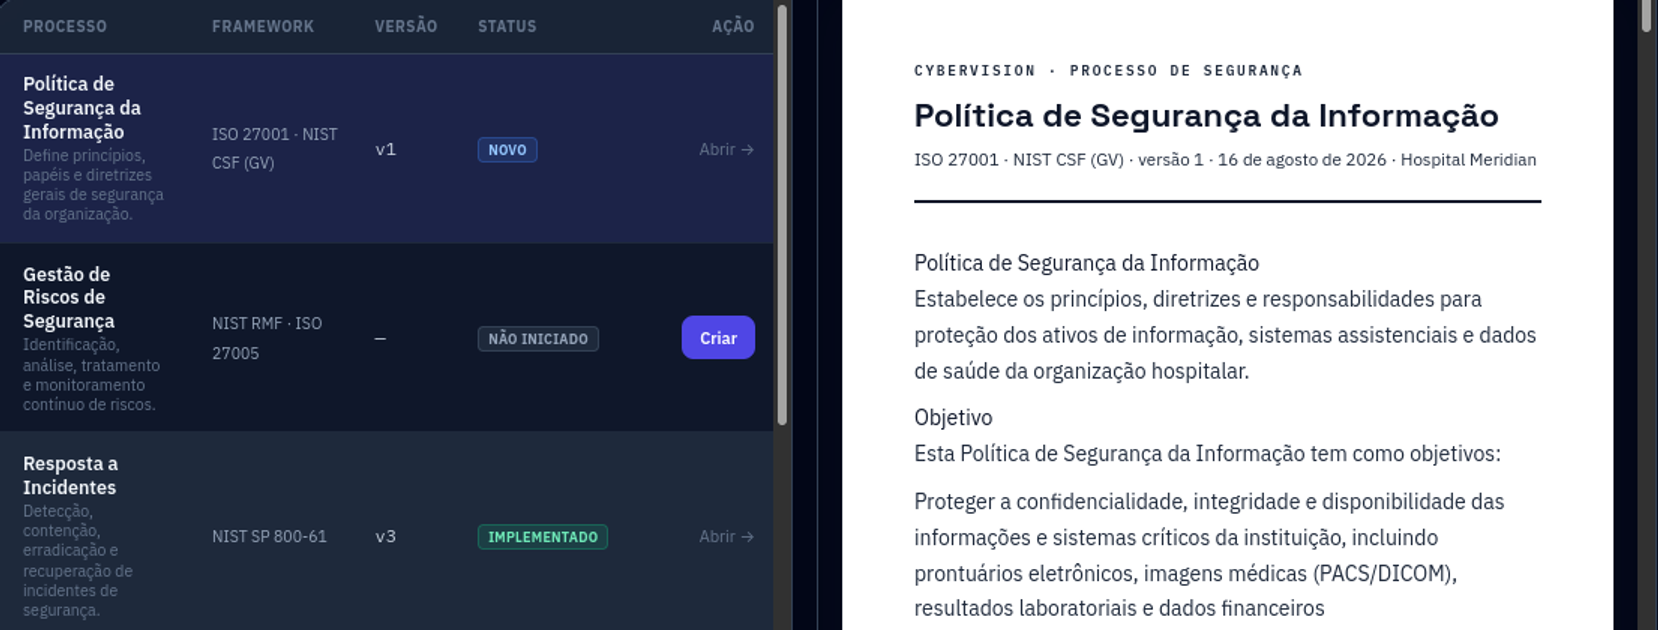
Quatorze processos, cada um com a referência de framework correspondente — ISO 27001, NIST CSF, NIST SP 800-61, NIST SP 800-63, NIST RMF, ISO 27005 e CIS Controls —, redigidos pela inteligência artificial a partir da infraestrutura da organização, com versão e status de implementação. O índice mede o estado do ambiente; estes documentos são a evidência formal que acompanha um questionário de cliente, uma exigência de seguradora ou uma auditoria.
A exigência de comprovação passa a ser respondida por documento referenciado, não por declaração própria.
Cobertura
A tentativa de invasão não seleciona um caminho: percorre todos. Estas são as seis frentes mantidas sob verificação permanente.
Servidores, estações e dispositivos conectados — inclusive os ativos ausentes do inventário formal.
Toda a superfície visível a partir da internet: portas, serviços publicados e pontos de entrada.
Falhas conhecidas nos sistemas em operação, com o identificador público e a correção aplicável.
Boletins divulgados no dia, verificados no mesmo dia contra os ativos da organização.
Permissões excessivas, armazenamento sem restrição de acesso e rotinas de backup desprotegidas.
Credenciais corporativas em circulação em fóruns e mercados restritos, antes de serem utilizadas.
Mecanismo
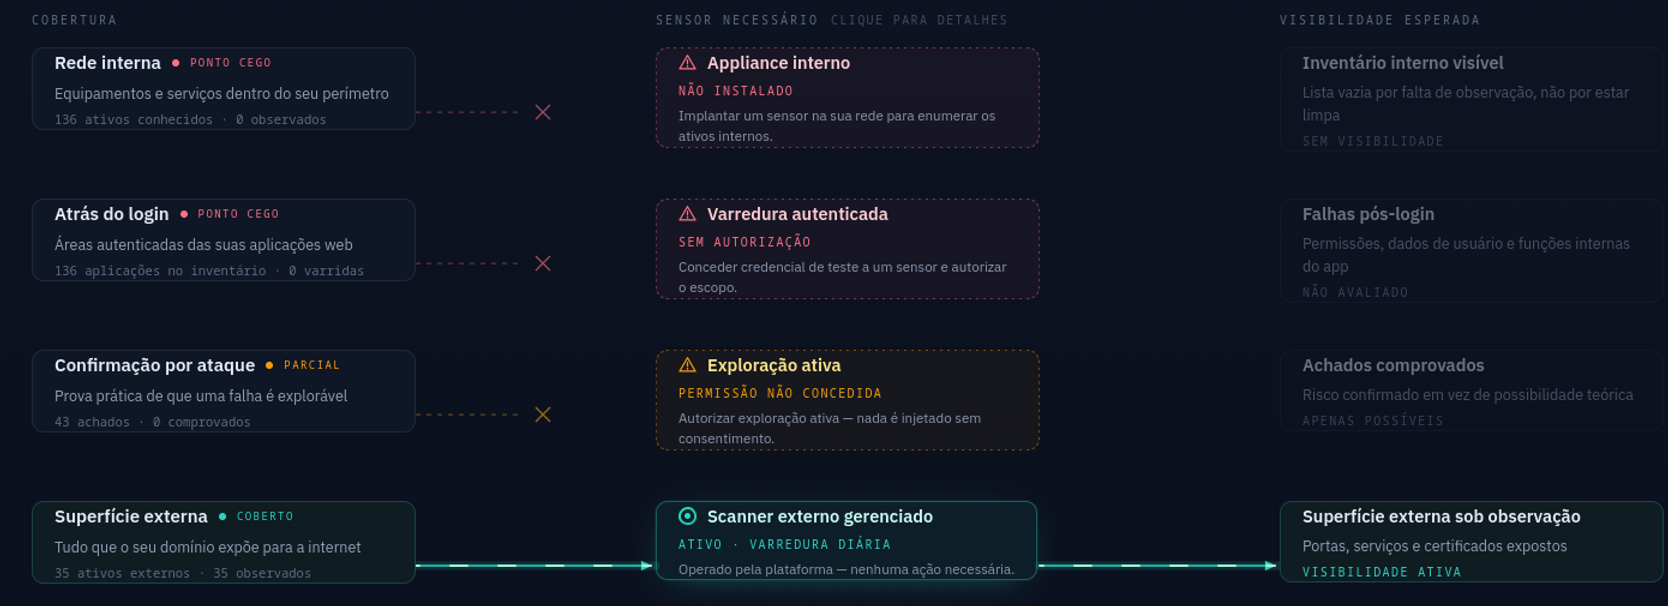
A plataforma opera por sensores com escopo autorizado em contrato. Cada dimensão do ambiente exige um sensor determinado e produz uma visibilidade determinada. A organização enxerga essa cadeia inteira, inclusive as dimensões que permanecem descobertas.
Escopo
Tudo que os domínios da organização expõem à internet.
Sensor
Scanner externo gerenciado
Ativo · varredura diária
Operado pela CyberSeven. Não há instalação.
Visibilidade
Portas, serviços e certificados expostos sob observação.
Escopo
Equipamentos e serviços dentro do perímetro.
Sensor
Appliance interno
Requer instalação
Executado em uma máquina da rede, restrito às faixas de IP autorizadas. Toda comunicação parte do appliance por HTTPS de saída: nenhuma porta de entrada é aberta no perímetro.
Visibilidade
Inventário interno e falhas nos ativos conectados.
Escopo
Aplicações web em suas áreas autenticadas.
Sensor
Varredura autenticada
Requer autorização
Depende de credencial de teste concedida pela organização e de escopo autorizado por escrito.
Visibilidade
Permissões, dados de usuário e funções internas da aplicação.
Escopo
Prova prática de que uma falha é explorável.
Sensor
Exploração ativa
Requer permissão expressa
Nada é injetado no ambiente sem consentimento registrado.
Visibilidade
Risco comprovado em lugar de possibilidade teórica.
Avaliação
A organização não possui profissional dedicado à segurança.
É o cenário para o qual a plataforma foi construída. A etapa que exige especialização é executada pela inteligência artificial — identificar, correlacionar e priorizar — e o que resulta é um plano de correção em linguagem objetiva. A execução cabe à equipe de TI, ao fornecedor de infraestrutura ou à CyberSeven, no plano Gerenciado.
O orçamento disponível para segurança é limitado.
A contratação acompanha a dimensão do ambiente: considera os ativos monitorados e os módulos habilitados, não um pacote corporativo fixo. A comparação pertinente não é com outra ferramenta, e sim com o custo de um dia de operação interrompida.
A equipe não possui conhecimento técnico em segurança.
Não é requisito. A análise técnica é executada pela inteligência artificial, que apresenta a ação recomendada para cada item, em ordem de prioridade. A interação com a plataforma ocorre em linguagem natural.
A organização já utiliza antivírus e firewall.
Ambos permanecem necessários e atuam na contenção: antivírus sobre arquivos maliciosos, firewall sobre tráfego de rede. Nenhum dos dois informa por onde a organização está exposta hoje, nem qual correção deve ser executada primeiro. Esse é o campo da fortificação proativa, função do CyberVision.
Qual o tratamento dado aos dados da organização?
O escopo de monitoramento é definido em contrato e cada varredura depende de autorização formal. A plataforma coleta dados técnicos de configuração e exposição — não acessa conteúdo de caixas de correio, arquivos de trabalho ou bases de clientes.
Setores
A primeira porta a ser fechada é a que dá acesso ao que a organização não pode perder — e isso varia conforme a atividade.
Prontuário indisponível interrompe o atendimento. Equipamento médico sem suporte do fabricante não aceita atualização e exige proteção por outros controles.
Contabilidade, advocacia e consultoria operam sob sigilo contratual. O vazamento compromete a relação com o cliente antes de comprometer o caixa.
A indisponibilidade da plataforma suspende o faturamento por hora parada. A base cadastral é o ativo de maior valor e maior exposição.
A parada de linha tem custo por hora conhecido. Sistemas de controle de produção e integrações com fornecedores definem a continuidade.
Implantação
A avaliação é executada sobre a infraestrutura real da organização, não sobre um ambiente de demonstração. Ao final, a decisão de contratar é tomada sobre resultados próprios.
Dia 1
Registro dos dados de contato e da organização. Não há exigência de cartão de crédito na fase de avaliação.
Dia 2
Sessão de trinta minutos para levantamento do ambiente, definição formal do escopo de monitoramento e liberação dos acessos necessários.
Primeira semana
Entrega do índice de segurança inicial e da fila de riscos priorizada, com identificação de ativo e ação recomendada por item.
Encerramento
A organização decide com base nos resultados obtidos em seu próprio ambiente. O relatório técnico do período permanece com o cliente.
Em uma semana, sobre a infraestrutura real da organização, o resultado é o índice de segurança e a ordem de correção definida por impacto no negócio. Sem cartão de crédito e sem compromisso: encerrada a avaliação, o relatório técnico do período permanece com a organização.